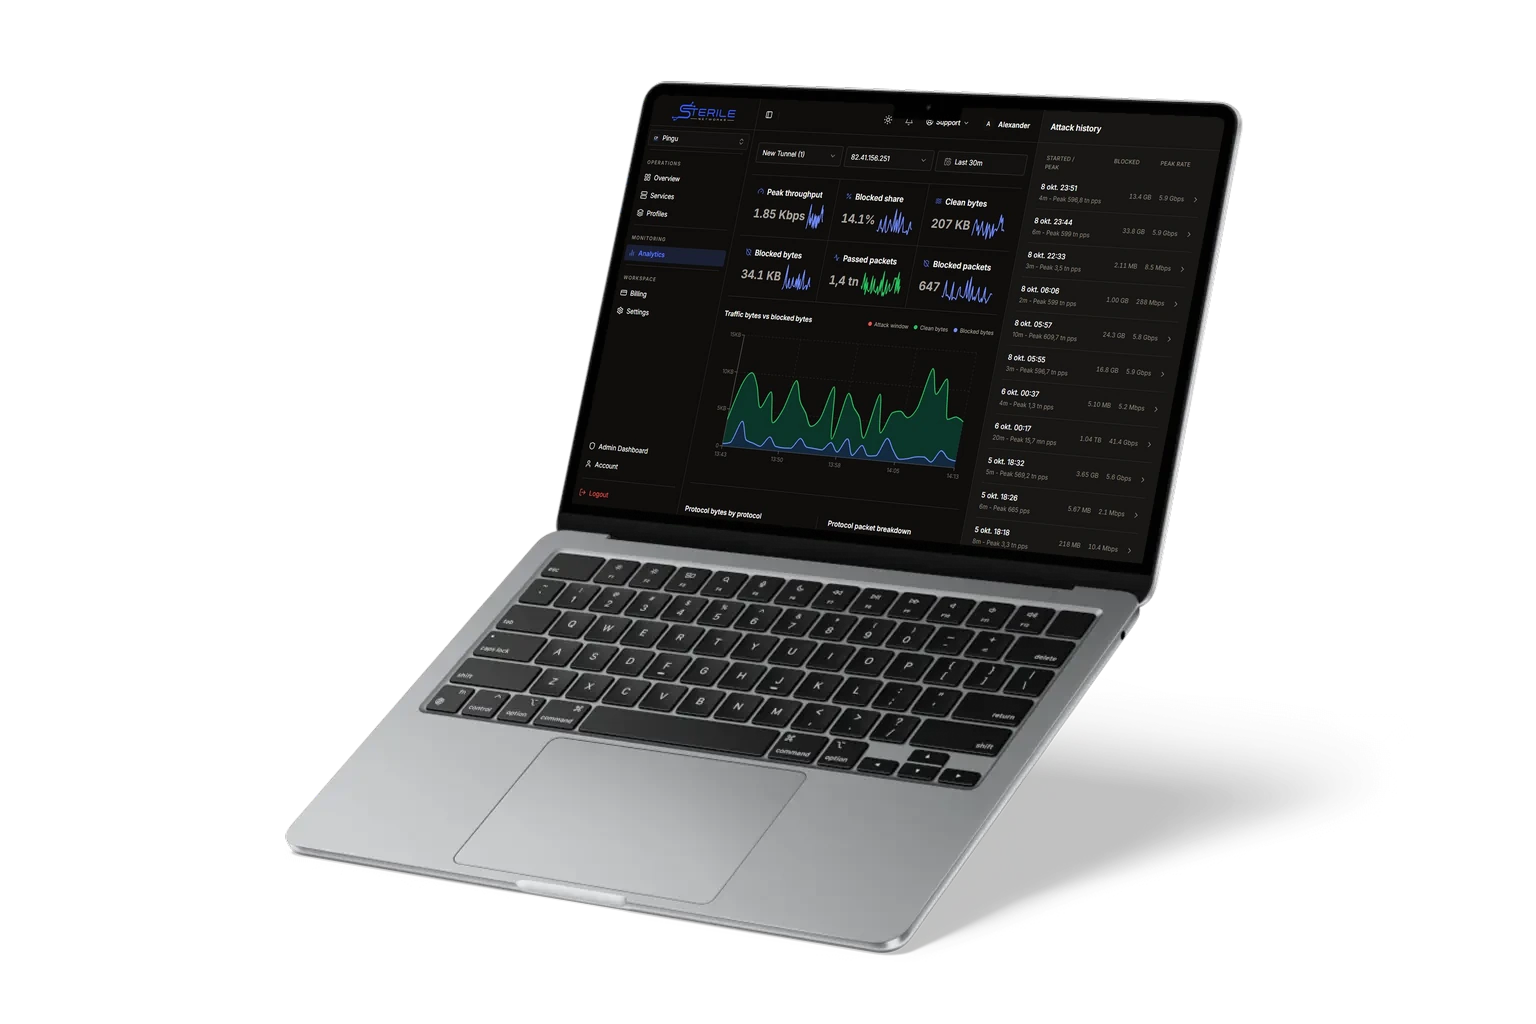
Nej. Du behåller din nuvarande leverantör och server. Trafiken går via Sterile först och levereras till din server genom en GRE-tunnel.
En installerare, på servern du redan driver
Ladda ner installeraren från dashboarden och kör den som root. Den kontrollerar servern, startar GRE-tunneln och registrerar en tjänst så att tunneln överlever en omstart. Så här ser utskriften ut.
root@din-server
# ./installer.sh --install
_____________________ ______ ______ _ _______________ ______ ____ __ __
/ ___/_ __/ ____/ __ \/ _/ / / ____/ / | / / ____/_ __/ | / / __ \/ __ \/ //_/
\__ \ / / / __/ / /_/ // // / / __/ / |/ / __/ / / | | /| / / / / / /_/ / ,<
___/ // / / /___/ _, _// // /___/ /___ / /| / /___ / / | |/ |/ / /_/ / _, _/ /| |
/____//_/ /_____/_/ |_/___/_____/_____/ /_/ |_/_____/ /_/ |__/|__/\____/_/ |_/_/ |_|
https://sterile.network
[sterile] Starting sterile GRE tunnel installer for EDGE_ID=1042
==============================================================
IMPORTANT BEFORE CONTINUING
==============================================================
Before installing this tunnel, go to your dashboard:
1) Open the tunnel IP profiles section.
2) Add a TCP profile for port 22 (SSH) using one of your SSH profiles.
3) Open any other ports/profiles you need before running this installer.
If you skip this, your current SSH session can be interrupted during setup.
==============================================================
Type YES to confirm you configured profiles/ports and want to continue: YES
[sterile] Detected init system: systemd
[sterile] Configuring sysctl (persist -> /etc/sysctl.d/99-sterile-tunnel.conf)
[sterile] Applying sysctl from /etc/sysctl.d/99-sterile-tunnel.conf
[OK] Applying sysctl from /etc/sysctl.d/99-sterile-tunnel.conf
[sterile] systemd-networkd not active; skipping foreign-route persistence hardening
[sterile] Ensuring GRE kernel modules are loadable (persist -> /etc/modules-load.d/sterile_tunnel.conf)
[sterile] Loading module ip_gre
[OK] Loading module ip_gre
[sterile] Loading module ip6_gre
[OK] Loading module ip6_gre
[sterile] Ensuring route table 'sterile_1042' exists in /etc/iproute2/rt_tables
[OK] Added route table 'sterile_1042' with id 100 to /etc/iproute2/rt_tables
[sterile] Installing wrapper at /usr/local/bin/sterile_tunnel_1042.sh
[OK] Installed wrapper at /usr/local/bin/sterile_tunnel_1042.sh
[sterile] Installing systemd service /etc/systemd/system/sterile_tunnel_1042.service
[sterile] Reloading systemd units
[OK] Reloading systemd units
[sterile] Enabling and starting sterile_tunnel_1042.service
[OK] Enabling and starting sterile_tunnel_1042.service
[OK] Installation complete
[sterile] Wrapper: /usr/local/bin/sterile_tunnel_1042.sh
[sterile] Service: /etc/systemd/system/sterile_tunnel_1042.service
[sterile] Log : /var/log/sterile_tunnel_1042.log
# ./installer.sh --status
_____________________ ______ ______ _ _______________ ______ ____ __ __
/ ___/_ __/ ____/ __ \/ _/ / / ____/ / | / / ____/_ __/ | / / __ \/ __ \/ //_/
\__ \ / / / __/ / /_/ // // / / __/ / |/ / __/ / / | | /| / / / / / /_/ / ,<
___/ // / / /___/ _, _// // /___/ /___ / /| / /___ / / | |/ |/ / /_/ / _, _/ /| |
/____//_/ /_____/_/ |_/___/_____/_____/ /_/ |_/_____/ /_/ |__/|__/\____/_/ |_/_/ |_|
https://sterile.network
SERVICE NAME : sterile_tunnel_1042
WRAPPER PATH : /usr/local/bin/sterile_tunnel_1042.sh
LOG PATH : /var/log/sterile_tunnel_1042.log
META PATH : /var/lib/sterile_tunnel/1042.meta
SYSCTL CONF : /etc/sysctl.d/99-sterile-tunnel.conf
RT TABLE : sterile_1042 (100)
Tunnel : gre_1042
State : UP
MTU : 1476
Local : 203.0.113.10
Remote : 82.41.156.1
GRE TTL : 255
Assigned IPv4s : 82.41.156.24/32
Assigned IPv6s : -
---- traffic ----
RX : 1.2 MiB (9412 pkts)
TX : 3.8 MiB (11207 pkts)
RX errs : 0
TX errs : 0
INIT SYSTEM : systemd
Det här behöver du
- Root-åtkomst på en Linux-server
- En kärna som kan ladda modulen ip_gre
- Din SSH-port tillagd i en profil i dashboarden först, annars kan installationen bryta din session
Leverantörens skydd och Sterile
| Typiskt leverantörsskydd | Sterile | |
|---|---|---|
| När en attack är för stor | Din IP-adress nullroutas | Attacken filtreras |
| Serverns adress | Publik | Dold bakom en Sterile-IP |
| När filtreringen börjar | Efter detektering | Alltid på |
Följ det i dashboarden
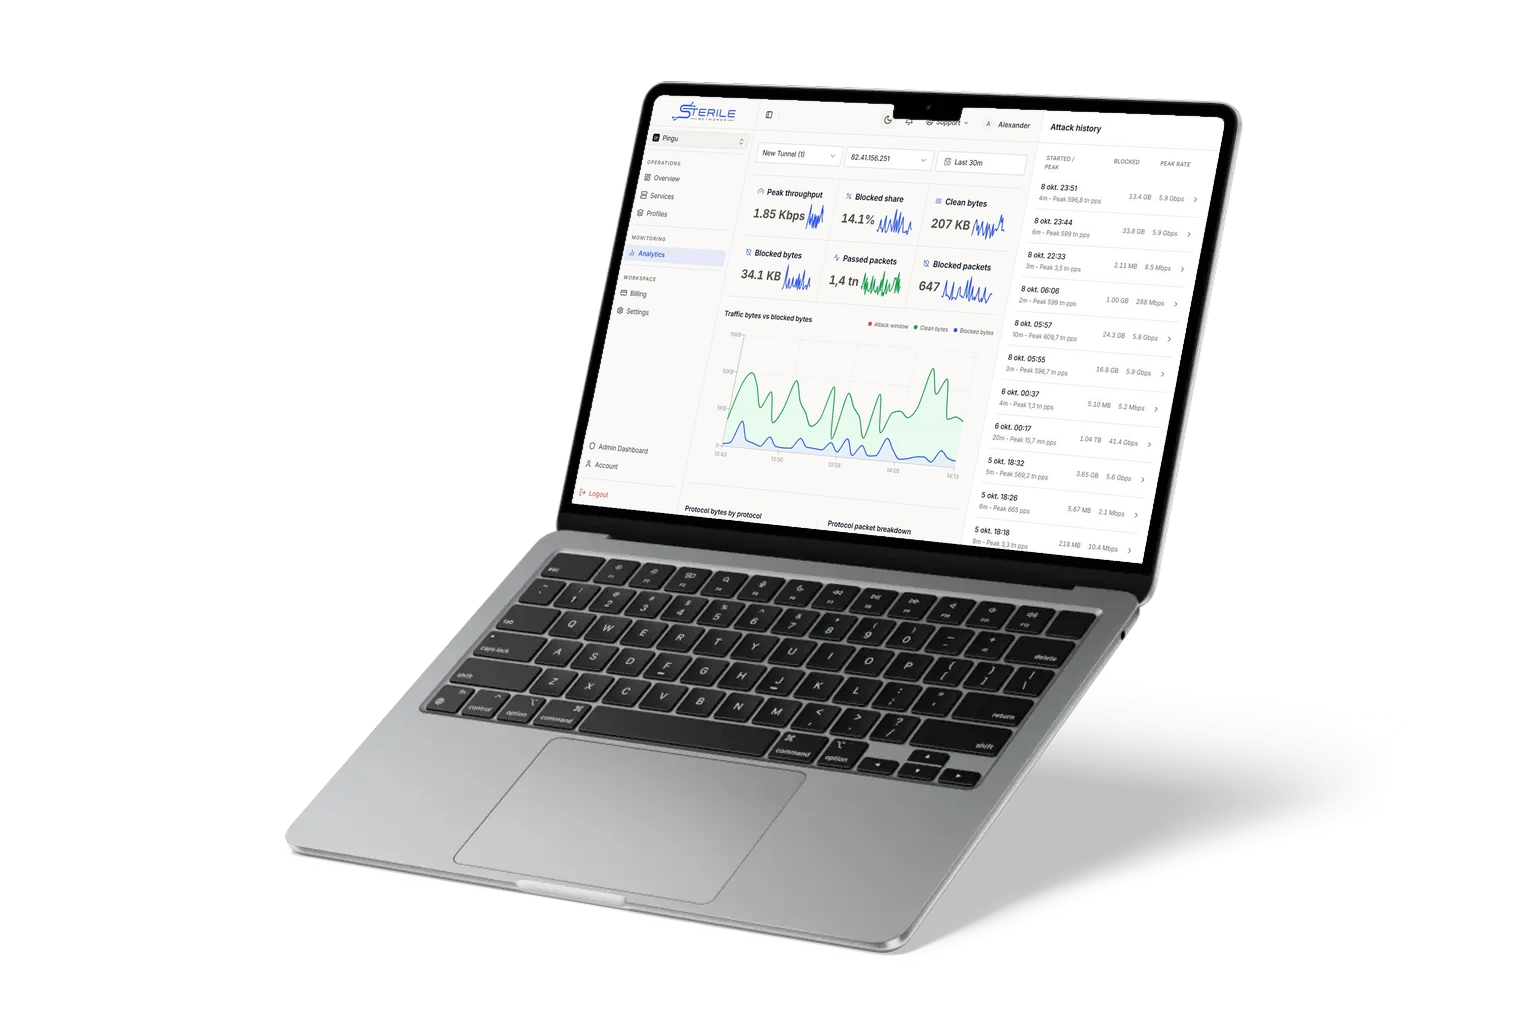
Ren trafik, blockerad trafik och varje attack mot din server, medan det händer.
Byggt för en enskild server
- Fungerar med din nuvarande leverantör
- Du behåller leverantör, server och uppsättning. Det enda kravet är att servern kan köra en GRE-tunnel.
- VPS eller dedikerad
- Samma skydd gäller för en liten VPS och en stor dedikerad server. Du dimensionerar efter trafik, inte hårdvara.
- Alltid aktiv filtrering
- Mitigeringen körs hela tiden, så det finns ingen detekteringsfördröjning att vänta ut när en attack börjar.
- Dold ursprungsserver
- Serverns riktiga adress hålls borta från omvärlden. Bara ren trafik från vår edge når den.
- Filtrering du kan justera
- Börja med en färdig profil och anpassa reglerna efter dina portar och din trafik.
- Analys i realtid
- Se ren trafik, blockerad trafik och attackhistorik för din server i dashboarden.
Frågor om att skydda en server
Det folk frågar innan de sätter en VPS eller dedikerad server bakom DDoS-skydd.
Ja, så länge servern kan köra en GRE-tunnel. Vissa containerbaserade VPS-paket tillåter inte det, så fråga din leverantör om du är osäker.
Leverantörens skydd är ofta byggt för att skydda leverantörens nät. När en attack är större än det klarar blir svaret oftast att nullrouta din IP-adress, vilket tar dig offline. Sterile filtrerar attacken i stället, så servern fortsätter svara.
Lite, eftersom trafiken tar ett extra hopp genom vår edge. Hur mycket beror på avståndet mellan dina användare, vår edge och din server. Läs latensguiden
Du väljer den reserverade hastighet, rena trafik och de skyddade IP-adresser du behöver och betalar månadsvis för det. Se priser
Håll din server online
Lägg till skydd på servern du redan driver och var filtrerad innan nästa attack kommer.