No. Conservas tu proveedor y tu servidor actuales. El tráfico pasa primero por Sterile y se entrega a tu servidor por un túnel GRE.
Un instalador, en el servidor que ya tienes en marcha
Descarga el instalador desde el panel y ejecútalo como root. Comprueba el servidor, levanta el túnel GRE y registra un servicio para que el túnel sobreviva a un reinicio. Esto es lo que muestra.
root@tu-servidor
# ./installer.sh --install
_____________________ ______ ______ _ _______________ ______ ____ __ __
/ ___/_ __/ ____/ __ \/ _/ / / ____/ / | / / ____/_ __/ | / / __ \/ __ \/ //_/
\__ \ / / / __/ / /_/ // // / / __/ / |/ / __/ / / | | /| / / / / / /_/ / ,<
___/ // / / /___/ _, _// // /___/ /___ / /| / /___ / / | |/ |/ / /_/ / _, _/ /| |
/____//_/ /_____/_/ |_/___/_____/_____/ /_/ |_/_____/ /_/ |__/|__/\____/_/ |_/_/ |_|
https://sterile.network
[sterile] Starting sterile GRE tunnel installer for EDGE_ID=1042
==============================================================
IMPORTANT BEFORE CONTINUING
==============================================================
Before installing this tunnel, go to your dashboard:
1) Open the tunnel IP profiles section.
2) Add a TCP profile for port 22 (SSH) using one of your SSH profiles.
3) Open any other ports/profiles you need before running this installer.
If you skip this, your current SSH session can be interrupted during setup.
==============================================================
Type YES to confirm you configured profiles/ports and want to continue: YES
[sterile] Detected init system: systemd
[sterile] Configuring sysctl (persist -> /etc/sysctl.d/99-sterile-tunnel.conf)
[sterile] Applying sysctl from /etc/sysctl.d/99-sterile-tunnel.conf
[OK] Applying sysctl from /etc/sysctl.d/99-sterile-tunnel.conf
[sterile] systemd-networkd not active; skipping foreign-route persistence hardening
[sterile] Ensuring GRE kernel modules are loadable (persist -> /etc/modules-load.d/sterile_tunnel.conf)
[sterile] Loading module ip_gre
[OK] Loading module ip_gre
[sterile] Loading module ip6_gre
[OK] Loading module ip6_gre
[sterile] Ensuring route table 'sterile_1042' exists in /etc/iproute2/rt_tables
[OK] Added route table 'sterile_1042' with id 100 to /etc/iproute2/rt_tables
[sterile] Installing wrapper at /usr/local/bin/sterile_tunnel_1042.sh
[OK] Installed wrapper at /usr/local/bin/sterile_tunnel_1042.sh
[sterile] Installing systemd service /etc/systemd/system/sterile_tunnel_1042.service
[sterile] Reloading systemd units
[OK] Reloading systemd units
[sterile] Enabling and starting sterile_tunnel_1042.service
[OK] Enabling and starting sterile_tunnel_1042.service
[OK] Installation complete
[sterile] Wrapper: /usr/local/bin/sterile_tunnel_1042.sh
[sterile] Service: /etc/systemd/system/sterile_tunnel_1042.service
[sterile] Log : /var/log/sterile_tunnel_1042.log
# ./installer.sh --status
_____________________ ______ ______ _ _______________ ______ ____ __ __
/ ___/_ __/ ____/ __ \/ _/ / / ____/ / | / / ____/_ __/ | / / __ \/ __ \/ //_/
\__ \ / / / __/ / /_/ // // / / __/ / |/ / __/ / / | | /| / / / / / /_/ / ,<
___/ // / / /___/ _, _// // /___/ /___ / /| / /___ / / | |/ |/ / /_/ / _, _/ /| |
/____//_/ /_____/_/ |_/___/_____/_____/ /_/ |_/_____/ /_/ |__/|__/\____/_/ |_/_/ |_|
https://sterile.network
SERVICE NAME : sterile_tunnel_1042
WRAPPER PATH : /usr/local/bin/sterile_tunnel_1042.sh
LOG PATH : /var/log/sterile_tunnel_1042.log
META PATH : /var/lib/sterile_tunnel/1042.meta
SYSCTL CONF : /etc/sysctl.d/99-sterile-tunnel.conf
RT TABLE : sterile_1042 (100)
Tunnel : gre_1042
State : UP
MTU : 1476
Local : 203.0.113.10
Remote : 82.41.156.1
GRE TTL : 255
Assigned IPv4s : 82.41.156.24/32
Assigned IPv6s : -
---- traffic ----
RX : 1.2 MiB (9412 pkts)
TX : 3.8 MiB (11207 pkts)
RX errs : 0
TX errs : 0
INIT SYSTEM : systemd
Lo que necesitas
- Acceso root en un servidor Linux
- Un kernel que pueda cargar el módulo ip_gre
- Tu puerto SSH añadido antes a un perfil en el panel, o la instalación puede cortar tu sesión
La protección de tu proveedor y Sterile
| Protección típica del proveedor | Sterile | |
|---|---|---|
| Cuando un ataque es demasiado grande | Tu IP se envía a null route | El ataque se filtra |
| La dirección de tu servidor | Pública | Oculta tras una IP de Sterile |
| Cuándo empieza el filtrado | Tras la detección | Siempre activo |
Síguelo desde el panel
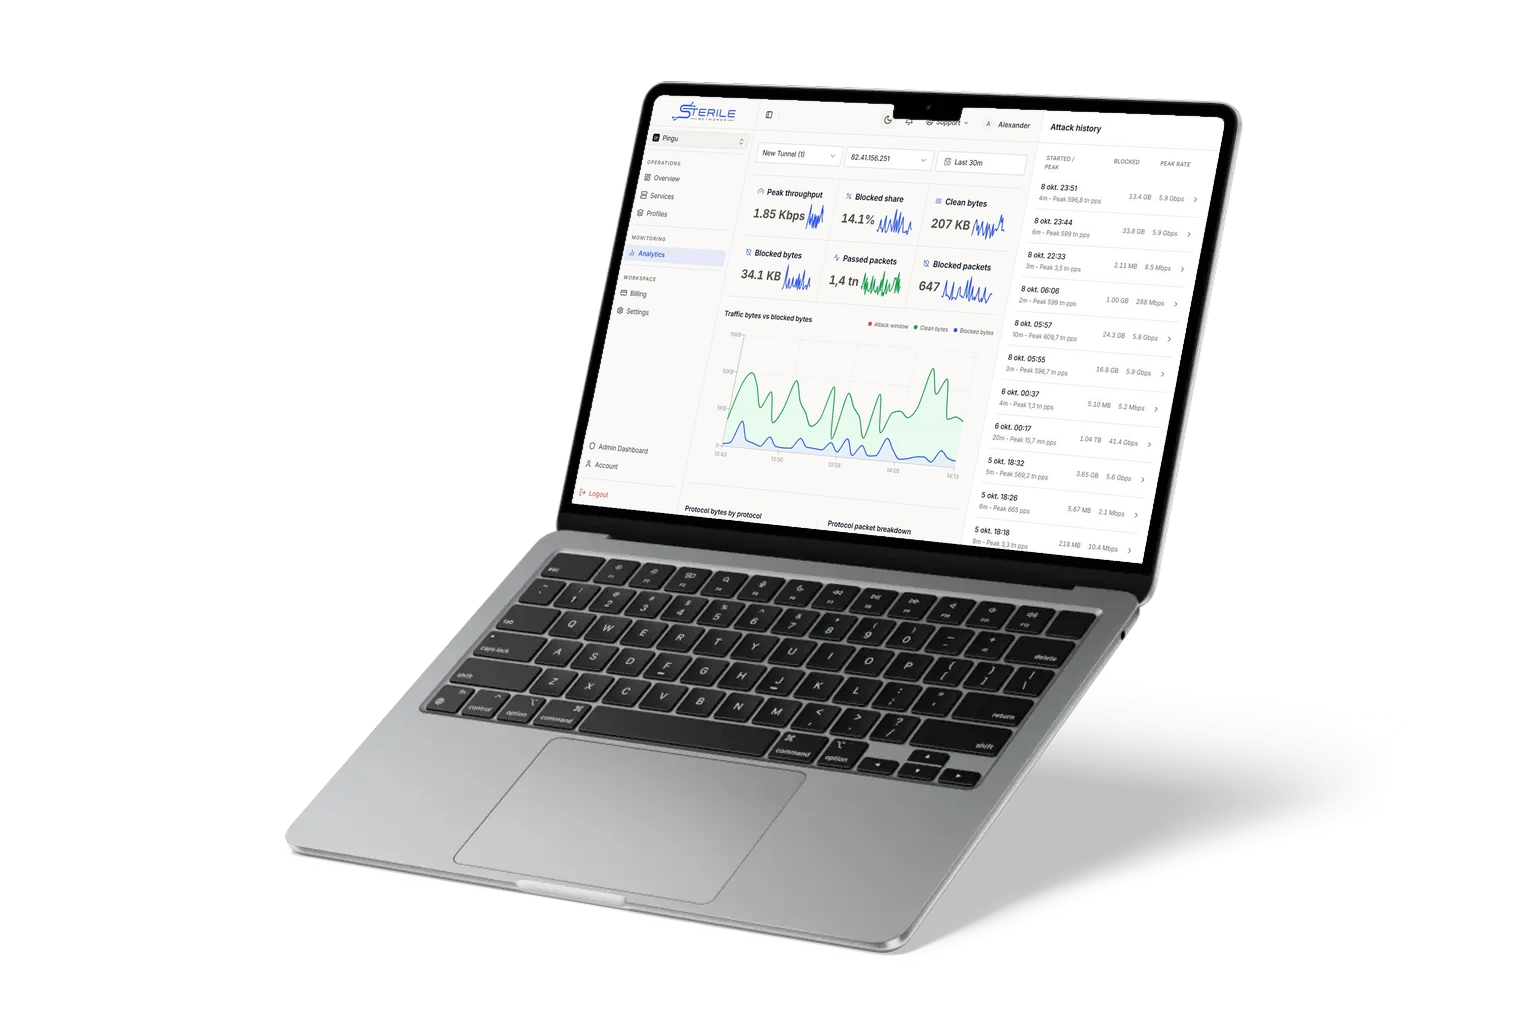
Tráfico limpio, tráfico bloqueado y cada ataque contra tu servidor, en el momento.
Pensado para un solo servidor
- Funciona con tu proveedor actual
- Conservas tu proveedor, tu servidor y tu configuración. El único requisito es que el servidor pueda ejecutar un túnel GRE.
- VPS o dedicado
- La misma protección cubre un VPS pequeño y un servidor dedicado grande. La dimensionas por tráfico, no por hardware.
- Filtrado siempre activo
- La mitigación funciona de forma continua, así que no hay retraso de detección cuando empieza un ataque.
- Origen oculto
- La dirección real de tu servidor queda fuera de la vista pública. Solo le llega tráfico limpio desde nuestro edge.
- Filtrado que puedes ajustar
- Empieza con un perfil predefinido y adapta las reglas a tus puertos y tu tráfico.
- Analítica en directo
- Consulta el tráfico limpio, el tráfico bloqueado y el historial de ataques de tu servidor en el panel.
Preguntas sobre cómo proteger un servidor
Lo que se suele preguntar antes de poner un VPS o un servidor dedicado detrás de una protección DDoS.
Sí, siempre que el servidor pueda ejecutar un túnel GRE. Algunos planes VPS basados en contenedores no lo permiten, así que consulta a tu proveedor si tienes dudas.
La protección del proveedor suele estar pensada para proteger su propia red. Cuando un ataque supera lo que puede gestionar, la respuesta habitual es enviar tu IP a null route, lo que te deja fuera de línea. Sterile filtra el ataque en su lugar, y tu servidor sigue respondiendo.
Un poco, porque el tráfico da un salto adicional por nuestro edge. Cuánto depende de la distancia entre tus usuarios, nuestro edge y tu servidor. Leer la guía de latencia
Eliges la velocidad reservada, el tráfico limpio y las IP protegidas que necesitas, y pagas eso cada mes. Ver precios
Mantén tu servidor en línea
Añade protección al servidor que ya tienes en marcha y queda filtrado antes de que llegue el próximo ataque.