Non. Vous gardez votre hébergeur et votre serveur actuels. Le trafic passe d'abord par Sterile, puis est livré à votre serveur par un tunnel GRE.
Un seul installeur, sur le serveur que vous exploitez déjà
Téléchargez l'installeur depuis le tableau de bord et lancez-le en root. Il vérifie le serveur, monte le tunnel GRE et enregistre un service pour que le tunnel survive à un redémarrage. Voici ce qu'il affiche.
root@votre-serveur
# ./installer.sh --install
_____________________ ______ ______ _ _______________ ______ ____ __ __
/ ___/_ __/ ____/ __ \/ _/ / / ____/ / | / / ____/_ __/ | / / __ \/ __ \/ //_/
\__ \ / / / __/ / /_/ // // / / __/ / |/ / __/ / / | | /| / / / / / /_/ / ,<
___/ // / / /___/ _, _// // /___/ /___ / /| / /___ / / | |/ |/ / /_/ / _, _/ /| |
/____//_/ /_____/_/ |_/___/_____/_____/ /_/ |_/_____/ /_/ |__/|__/\____/_/ |_/_/ |_|
https://sterile.network
[sterile] Starting sterile GRE tunnel installer for EDGE_ID=1042
==============================================================
IMPORTANT BEFORE CONTINUING
==============================================================
Before installing this tunnel, go to your dashboard:
1) Open the tunnel IP profiles section.
2) Add a TCP profile for port 22 (SSH) using one of your SSH profiles.
3) Open any other ports/profiles you need before running this installer.
If you skip this, your current SSH session can be interrupted during setup.
==============================================================
Type YES to confirm you configured profiles/ports and want to continue: YES
[sterile] Detected init system: systemd
[sterile] Configuring sysctl (persist -> /etc/sysctl.d/99-sterile-tunnel.conf)
[sterile] Applying sysctl from /etc/sysctl.d/99-sterile-tunnel.conf
[OK] Applying sysctl from /etc/sysctl.d/99-sterile-tunnel.conf
[sterile] systemd-networkd not active; skipping foreign-route persistence hardening
[sterile] Ensuring GRE kernel modules are loadable (persist -> /etc/modules-load.d/sterile_tunnel.conf)
[sterile] Loading module ip_gre
[OK] Loading module ip_gre
[sterile] Loading module ip6_gre
[OK] Loading module ip6_gre
[sterile] Ensuring route table 'sterile_1042' exists in /etc/iproute2/rt_tables
[OK] Added route table 'sterile_1042' with id 100 to /etc/iproute2/rt_tables
[sterile] Installing wrapper at /usr/local/bin/sterile_tunnel_1042.sh
[OK] Installed wrapper at /usr/local/bin/sterile_tunnel_1042.sh
[sterile] Installing systemd service /etc/systemd/system/sterile_tunnel_1042.service
[sterile] Reloading systemd units
[OK] Reloading systemd units
[sterile] Enabling and starting sterile_tunnel_1042.service
[OK] Enabling and starting sterile_tunnel_1042.service
[OK] Installation complete
[sterile] Wrapper: /usr/local/bin/sterile_tunnel_1042.sh
[sterile] Service: /etc/systemd/system/sterile_tunnel_1042.service
[sterile] Log : /var/log/sterile_tunnel_1042.log
# ./installer.sh --status
_____________________ ______ ______ _ _______________ ______ ____ __ __
/ ___/_ __/ ____/ __ \/ _/ / / ____/ / | / / ____/_ __/ | / / __ \/ __ \/ //_/
\__ \ / / / __/ / /_/ // // / / __/ / |/ / __/ / / | | /| / / / / / /_/ / ,<
___/ // / / /___/ _, _// // /___/ /___ / /| / /___ / / | |/ |/ / /_/ / _, _/ /| |
/____//_/ /_____/_/ |_/___/_____/_____/ /_/ |_/_____/ /_/ |__/|__/\____/_/ |_/_/ |_|
https://sterile.network
SERVICE NAME : sterile_tunnel_1042
WRAPPER PATH : /usr/local/bin/sterile_tunnel_1042.sh
LOG PATH : /var/log/sterile_tunnel_1042.log
META PATH : /var/lib/sterile_tunnel/1042.meta
SYSCTL CONF : /etc/sysctl.d/99-sterile-tunnel.conf
RT TABLE : sterile_1042 (100)
Tunnel : gre_1042
State : UP
MTU : 1476
Local : 203.0.113.10
Remote : 82.41.156.1
GRE TTL : 255
Assigned IPv4s : 82.41.156.24/32
Assigned IPv6s : -
---- traffic ----
RX : 1.2 MiB (9412 pkts)
TX : 3.8 MiB (11207 pkts)
RX errs : 0
TX errs : 0
INIT SYSTEM : systemd
Ce qu'il vous faut
- Un accès root sur un serveur Linux
- Un noyau capable de charger le module ip_gre
- Votre port SSH ajouté à un profil dans le tableau de bord au préalable, sinon l'installation peut couper votre session
La protection de votre hébergeur et Sterile
| Protection d'hébergeur typique | Sterile | |
|---|---|---|
| Quand une attaque est trop importante | Votre IP est null-routée | L'attaque est filtrée |
| L'adresse de votre serveur | Publique | Masquée derrière une IP Sterile |
| Début du filtrage | Après détection | Toujours actif |
Suivez tout depuis le tableau de bord
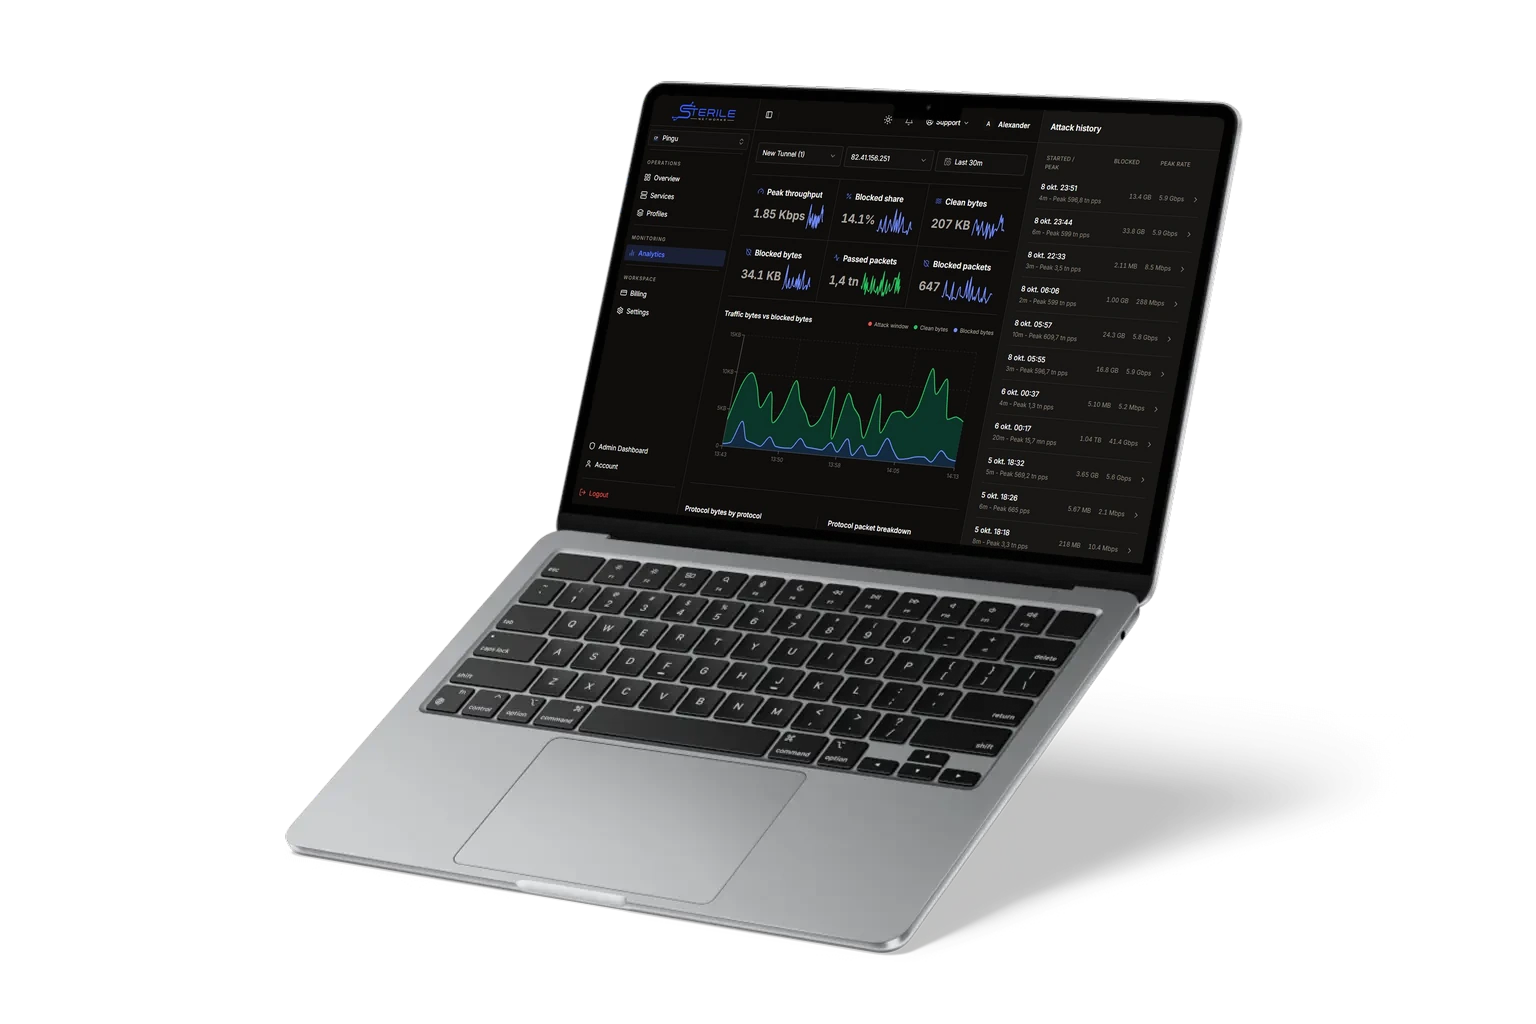
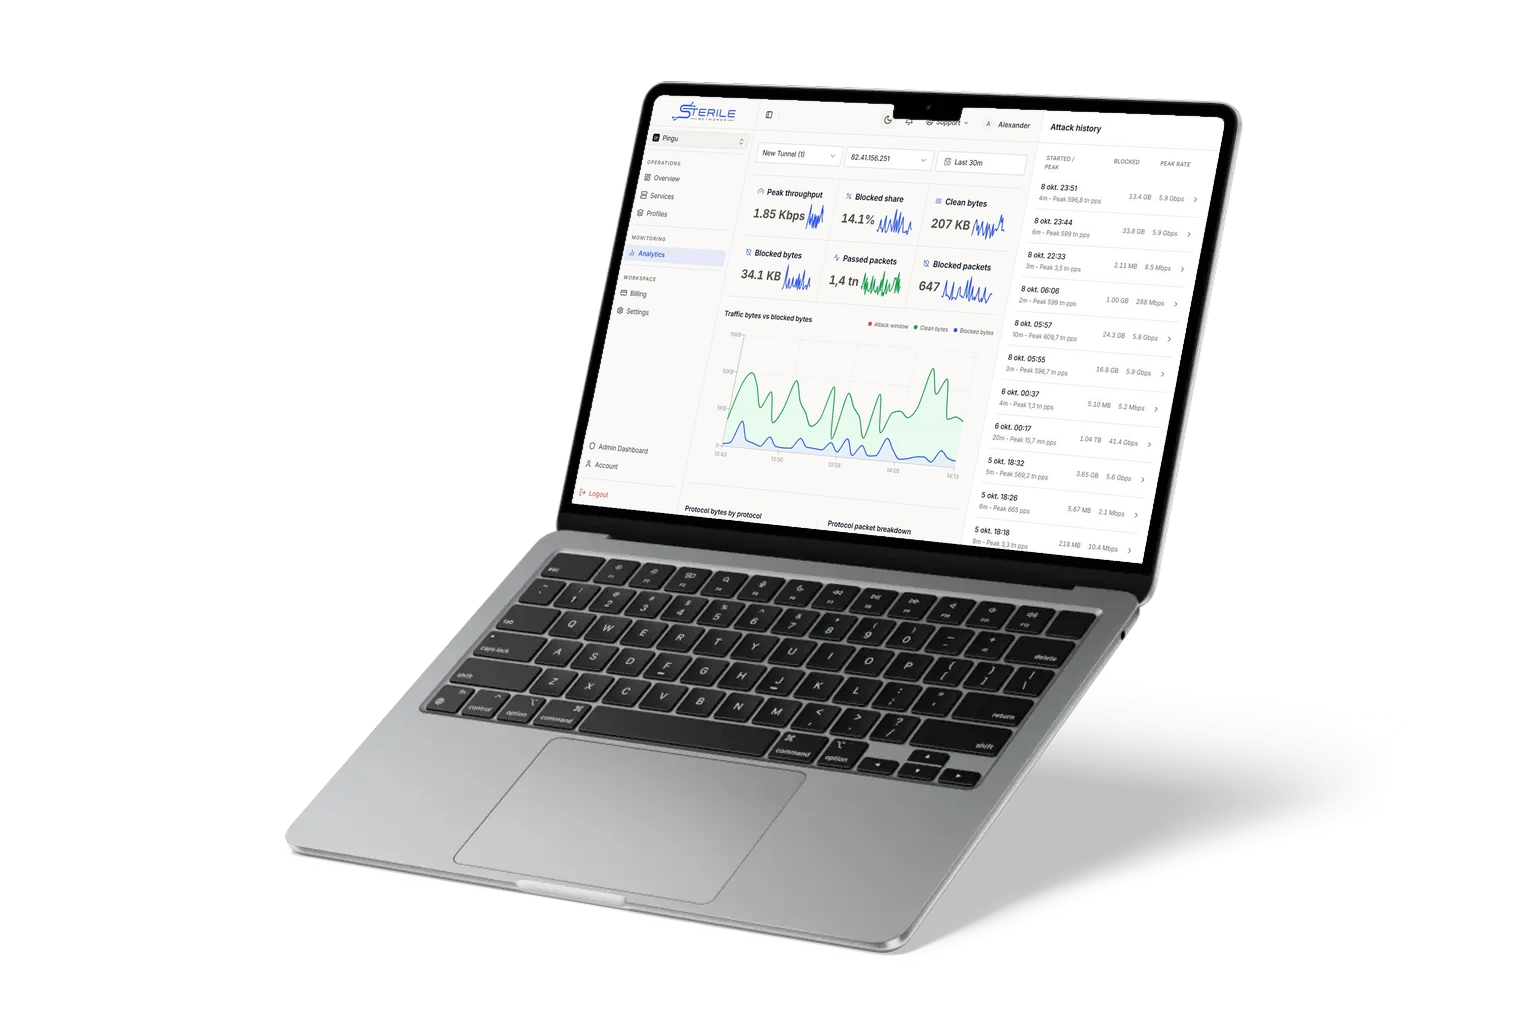
Trafic propre, trafic bloqué et chaque attaque contre votre serveur, en temps réel.
Conçu pour un serveur unique
- Compatible avec votre hébergeur actuel
- Vous gardez votre fournisseur, votre serveur et votre configuration. La seule exigence est que le serveur puisse faire tourner un tunnel GRE.
- VPS ou dédié
- La même protection couvre un petit VPS comme un gros serveur dédié. Vous la dimensionnez selon le trafic, pas selon le matériel.
- Filtrage toujours actif
- La mitigation tourne en continu : aucun délai de détection à subir quand une attaque commence.
- Origine masquée
- L'adresse réelle de votre serveur reste hors de vue du public. Seul le trafic propre venant de notre edge l'atteint.
- Un filtrage que vous pouvez ajuster
- Partez d'un profil prêt à l'emploi et adaptez les règles à vos ports et à votre trafic.
- Analyses en direct
- Consultez le trafic propre, le trafic bloqué et l'historique des attaques de votre serveur dans le tableau de bord.
Questions sur la protection d'un serveur
Ce que l'on demande avant de placer un VPS ou un serveur dédié derrière une protection DDoS.
Oui, tant que le serveur peut faire tourner un tunnel GRE. Certaines offres VPS à base de conteneurs ne le permettent pas : vérifiez auprès de votre hébergeur en cas de doute.
La protection d'un hébergeur est souvent conçue pour protéger son propre réseau. Quand une attaque dépasse ce qu'elle gère, la réponse habituelle est de null-router votre IP, ce qui vous met hors ligne. Sterile filtre l'attaque à la place, et votre serveur continue de répondre.
Un peu, car le trafic fait un saut supplémentaire par notre edge. Tout dépend de la distance entre vos utilisateurs, notre edge et votre serveur. Lire le guide sur la latence
Vous choisissez le débit réservé, le trafic propre et les IP protégées dont vous avez besoin, et vous payez cela au mois. Voir les tarifs
Gardez votre serveur en ligne
Ajoutez une protection au serveur que vous exploitez déjà et soyez filtré avant la prochaine attaque.